分类: wiki

wiki

  • 什么是Shadowsocks AEAD加密?安全增强详解

    本文面向 各类平台 用户,系统讲解《什么是Shadowsocks AEAD加密?安全增强详解》。无论你是刚接触代理工具的新手,还是希望优化现有方案的老用户,都可以按下面的步骤操作。Shadowsocks(SS)是经典轻量代理协议,部署简单、延迟低,但主动探测抵抗能力较弱。……

    💡 提示:阅读前确认:你已准备好可用的订阅链接或节点信息;本文以 主流平台 为例,其他平台思路一致。

    1. AEAD密码学原理

    AEAD密码学原理是本文的重点环节。理解底层原理能帮助你在封锁升级时快速自救:代理本质是建立一条加密隧道,把请求从本地转发到远程服务器再出口;审查方主要通过特征识别与主动探测来阻断,因此协议的伪装性(如 Trojan/Reality 仿 HTTPS)至关重要。
    2. chacha20-poly1305/aes-gcm

    chacha20-poly1305/aes-gcm是本文的重点环节。隐私保护链路中任一环泄漏都会暴露真实身份:DNS、WebRTC、IPv6、时区与浏览器指纹都需纳入考量,建议定期用在线检测工具自查。

    3. 安全性分析

    安全性分析是本文的重点环节。理解底层原理能帮助你在封锁升级时快速自救:代理本质是建立一条加密隧道,把请求从本地转发到远程服务器再出口;审查方主要通过特征识别与主动探测来阻断,因此协议的伪装性(如 Trojan/Reality 仿 HTTPS)至关重要。
    ⚠️ 注意:合规与安全提醒:请仅在所在地区法律允许的范围内使用相关工具;优先选择支持远程 DNS 解析与防 WebRTC 泄漏的客户端,定期更换节点与订阅,降低被识别风险。

    相关阅读

    常见问题 FAQ

    Q1:导入订阅后没有节点怎么办?

    先确认订阅链接未过期、未被转义(含特殊字符需完整复制);在客户端「更新订阅」并查看日志,若提示 403/404 说明链接失效,需重新向服务商获取。

    Q2:速度慢如何优化?

    优先切换延迟更低或支持 Hysteria2/TUIC 等加速协议的节点;开启 TUN 模式避免分流失效;检查是否触发 DNS 泄漏导致部分请求直连;必要时更换更近的入口地区。

    Q3:手机和电脑配置能通用吗?

    Clash 系客户端的订阅链接通常跨平台通用,导入即可;但 V2Ray/Xray 的某些高级字段在不同客户端支持度不一,遇到异常可改用通用订阅格式。

    总结:《什么是Shadowsocks AEAD加密?安全增强详解》的关键在于选对工具、规范导入订阅并善用规则模式。按本文步骤操作,绝大多数场景都能稳定运行。更多 技巧欢迎继续浏览本站教程。

    Shadowsocks(SS)是经典轻量代理协议,部署简单、延迟低,但主动探测抵抗能力较弱。 理解底层原理能帮助你在封锁升级时快速自救:代理本质是建立一条加密隧道,把请求从本地转发到远程服务器再出口;审查方主要通过特征识别与主动探测来阻断,因此协议的伪装性(如 Trojan/Reality 仿 HTTPS)至关重要。
    Shadowsocks(SS)是经典轻量代理协议,部署简单、延迟低,但主动探测抵抗能力较弱。 隐私保护链路中任一环泄漏都会暴露真实身份:DNS、WebRTC、IPv6、时区与浏览器指纹都需纳入考量,建议定期用在线检测工具自查。

    Shadowsocks(SS)是经典轻量代理协议,部署简单、延迟低,但主动探测抵抗能力较弱。 理解底层原理能帮助你在封锁升级时快速自救:代理本质是建立一条加密隧道,把请求从本地转发到远程服务器再出口;审查方主要通过特征识别与主动探测来阻断,因此协议的伪装性(如 Trojan/Reality 仿 HTTPS)至关重要。

  • 什么是DNS-over-HTTPS(DoH)?隐私加密DNS

    本文面向 各类平台 用户,系统讲解《什么是DNS-over-HTTPS(DoH)?隐私加密DNS》。无论你是刚接触代理工具的新手,还是希望优化现有方案的老用户,都可以按下面的步骤操作。

    💡 提示:阅读前确认:你已准备好可用的订阅链接或节点信息;本文以 主流平台 为例,其他平台思路一致。

    1. DoH工作原理

    DoH工作原理是本文的重点环节。理解底层原理能帮助你在封锁升级时快速自救:代理本质是建立一条加密隧道,把请求从本地转发到远程服务器再出口;审查方主要通过特征识别与主动探测来阻断,因此协议的伪装性(如 Trojan/Reality 仿 HTTPS)至关重要。

    2. 浏览器DoH设置

    浏览器DoH设置是本文的重点环节。隐私保护链路中任一环泄漏都会暴露真实身份:DNS、WebRTC、IPv6、时区与浏览器指纹都需纳入考量,建议定期用在线检测工具自查。

    3. 系统DoH配置

    系统DoH配置是本文的重点环节。理解底层原理能帮助你在封锁升级时快速自救:代理本质是建立一条加密隧道,把请求从本地转发到远程服务器再出口;审查方主要通过特征识别与主动探测来阻断,因此协议的伪装性(如 Trojan/Reality 仿 HTTPS)至关重要。

    ⚠️ 注意:合规与安全提醒:请仅在所在地区法律允许的范围内使用相关工具;优先选择支持远程 DNS 解析与防 WebRTC 泄漏的客户端,定期更换节点与订阅,降低被识别风险。

    相关阅读

    常见问题 FAQ

    Q1:导入订阅后没有节点怎么办?

    先确认订阅链接未过期、未被转义(含特殊字符需完整复制);在客户端「更新订阅」并查看日志,若提示 403/404 说明链接失效,需重新向服务商获取。

    Q2:速度慢如何优化?

    优先切换延迟更低或支持 Hysteria2/TUIC 等加速协议的节点;开启 TUN 模式避免分流失效;检查是否触发 DNS 泄漏导致部分请求直连;必要时更换更近的入口地区。

    Q3:手机和电脑配置能通用吗?

    Clash 系客户端的订阅链接通常跨平台通用,导入即可;但 V2Ray/Xray 的某些高级字段在不同客户端支持度不一,遇到异常可改用通用订阅格式。

    总结:《什么是DNS-over-HTTPS(DoH)?隐私加密DNS》的关键在于选对工具、规范导入订阅并善用规则模式。按本文步骤操作,绝大多数场景都能稳定运行。更多 技巧欢迎继续浏览本站教程。

    理解底层原理能帮助你在封锁升级时快速自救:代理本质是建立一条加密隧道,把请求从本地转发到远程服务器再出口;审查方主要通过特征识别与主动探测来阻断,因此协议的伪装性(如 Trojan/Reality 仿 HTTPS)至关重要。

    隐私保护链路中任一环泄漏都会暴露真实身份:DNS、WebRTC、IPv6、时区与浏览器指纹都需纳入考量,建议定期用在线检测工具自查。

    理解底层原理能帮助你在封锁升级时快速自救:代理本质是建立一条加密隧道,把请求从本地转发到远程服务器再出口;审查方主要通过特征识别与主动探测来阻断,因此协议的伪装性(如 Trojan/Reality 仿 HTTPS)至关重要。

    隐私保护链路中任一环泄漏都会暴露真实身份:DNS、WebRTC、IPv6、时区与浏览器指纹都需纳入考量,建议定期用在线检测工具自查。

    理解底层原理能帮助你在封锁升级时快速自救:代理本质是建立一条加密隧道,把请求从本地转发到远程服务器再出口;审查方主要通过特征识别与主动探测来阻断,因此协议的伪装性(如 Trojan/Reality 仿 HTTPS)至关重要。

  • 什么是GFW封锁的Protocol Detecting?如何绕过

    本文面向 各类平台 用户,系统讲解《什么是GFW封锁的Protocol Detecting?如何绕过》。无论你是刚接触代理工具的新手,还是希望优化现有方案的老用户,都可以按下面的步骤操作。

    💡 提示:阅读前确认:你已准备好可用的订阅链接或节点信息;本文以 主流平台 为例,其他平台思路一致。

    1. GFW检测机制

    GFW检测机制是本文的重点环节。理解底层原理能帮助你在封锁升级时快速自救:代理本质是建立一条加密隧道,把请求从本地转发到远程服务器再出口;审查方主要通过特征识别与主动探测来阻断,因此协议的伪装性(如 Trojan/Reality 仿 HTTPS)至关重要。

    2. 协议特征识别

    协议特征识别是本文的重点环节。隐私保护链路中任一环泄漏都会暴露真实身份:DNS、WebRTC、IPv6、时区与浏览器指纹都需纳入考量,建议定期用在线检测工具自查。

    3. 时间分析攻击

    时间分析攻击是本文的重点环节。理解底层原理能帮助你在封锁升级时快速自救:代理本质是建立一条加密隧道,把请求从本地转发到远程服务器再出口;审查方主要通过特征识别与主动探测来阻断,因此协议的伪装性(如 Trojan/Reality 仿 HTTPS)至关重要。

    ⚠️ 注意:合规与安全提醒:请仅在所在地区法律允许的范围内使用相关工具;优先选择支持远程 DNS 解析与防 WebRTC 泄漏的客户端,定期更换节点与订阅,降低被识别风险。

    相关阅读

    常见问题 FAQ

    Q1:导入订阅后没有节点怎么办?

    先确认订阅链接未过期、未被转义(含特殊字符需完整复制);在客户端「更新订阅」并查看日志,若提示 403/404 说明链接失效,需重新向服务商获取。

    Q2:速度慢如何优化?

    优先切换延迟更低或支持 Hysteria2/TUIC 等加速协议的节点;开启 TUN 模式避免分流失效;检查是否触发 DNS 泄漏导致部分请求直连;必要时更换更近的入口地区。

    Q3:手机和电脑配置能通用吗?

    Clash 系客户端的订阅链接通常跨平台通用,导入即可;但 V2Ray/Xray 的某些高级字段在不同客户端支持度不一,遇到异常可改用通用订阅格式。

    总结:《什么是GFW封锁的Protocol Detecting?如何绕过》的关键在于选对工具、规范导入订阅并善用规则模式。按本文步骤操作,绝大多数场景都能稳定运行。更多 技巧欢迎继续浏览本站教程。

    理解底层原理能帮助你在封锁升级时快速自救:代理本质是建立一条加密隧道,把请求从本地转发到远程服务器再出口;审查方主要通过特征识别与主动探测来阻断,因此协议的伪装性(如 Trojan/Reality 仿 HTTPS)至关重要。

    隐私保护链路中任一环泄漏都会暴露真实身份:DNS、WebRTC、IPv6、时区与浏览器指纹都需纳入考量,建议定期用在线检测工具自查。

    理解底层原理能帮助你在封锁升级时快速自救:代理本质是建立一条加密隧道,把请求从本地转发到远程服务器再出口;审查方主要通过特征识别与主动探测来阻断,因此协议的伪装性(如 Trojan/Reality 仿 HTTPS)至关重要。

    隐私保护链路中任一环泄漏都会暴露真实身份:DNS、WebRTC、IPv6、时区与浏览器指纹都需纳入考量,建议定期用在线检测工具自查。

    理解底层原理能帮助你在封锁升级时快速自救:代理本质是建立一条加密隧道,把请求从本地转发到远程服务器再出口;审查方主要通过特征识别与主动探测来阻断,因此协议的伪装性(如 Trojan/Reality 仿 HTTPS)至关重要。

  • 什么是WebSocket?如何实现WebSocket代理

    本文面向 各类平台 用户,系统讲解《什么是WebSocket?如何实现WebSocket代理》。无论你是刚接触代理工具的新手,还是希望优化现有方案的老用户,都可以按下面的步骤操作。

    💡 提示:阅读前确认:你已准备好可用的订阅链接或节点信息;本文以 主流平台 为例,其他平台思路一致。

    1. WebSocket原理

    WebSocket原理是本文的重点环节。理解底层原理能帮助你在封锁升级时快速自救:代理本质是建立一条加密隧道,把请求从本地转发到远程服务器再出口;审查方主要通过特征识别与主动探测来阻断,因此协议的伪装性(如 Trojan/Reality 仿 HTTPS)至关重要。

    2. 与HTTP区别

    与HTTP区别是本文的重点环节。隐私保护链路中任一环泄漏都会暴露真实身份:DNS、WebRTC、IPv6、时区与浏览器指纹都需纳入考量,建议定期用在线检测工具自查。

    3. WebSocket代理配置

    WebSocket代理配置是本文的重点环节。理解底层原理能帮助你在封锁升级时快速自救:代理本质是建立一条加密隧道,把请求从本地转发到远程服务器再出口;审查方主要通过特征识别与主动探测来阻断,因此协议的伪装性(如 Trojan/Reality 仿 HTTPS)至关重要。

    4. 防火墙穿透

    防火墙穿透是本文的重点环节。隐私保护链路中任一环泄漏都会暴露真实身份:DNS、WebRTC、IPv6、时区与浏览器指纹都需纳入考量,建议定期用在线检测工具自查。

    ⚠️ 注意:合规与安全提醒:请仅在所在地区法律允许的范围内使用相关工具;优先选择支持远程 DNS 解析与防 WebRTC 泄漏的客户端,定期更换节点与订阅,降低被识别风险。

    相关阅读

    常见问题 FAQ

    Q1:导入订阅后没有节点怎么办?

    先确认订阅链接未过期、未被转义(含特殊字符需完整复制);在客户端「更新订阅」并查看日志,若提示 403/404 说明链接失效,需重新向服务商获取。

    Q2:速度慢如何优化?

    优先切换延迟更低或支持 Hysteria2/TUIC 等加速协议的节点;开启 TUN 模式避免分流失效;检查是否触发 DNS 泄漏导致部分请求直连;必要时更换更近的入口地区。

    Q3:手机和电脑配置能通用吗?

    Clash 系客户端的订阅链接通常跨平台通用,导入即可;但 V2Ray/Xray 的某些高级字段在不同客户端支持度不一,遇到异常可改用通用订阅格式。

    总结:《什么是WebSocket?如何实现WebSocket代理》的关键在于选对工具、规范导入订阅并善用规则模式。按本文步骤操作,绝大多数场景都能稳定运行。更多 技巧欢迎继续浏览本站教程。

    理解底层原理能帮助你在封锁升级时快速自救:代理本质是建立一条加密隧道,把请求从本地转发到远程服务器再出口;审查方主要通过特征识别与主动探测来阻断,因此协议的伪装性(如 Trojan/Reality 仿 HTTPS)至关重要。

    隐私保护链路中任一环泄漏都会暴露真实身份:DNS、WebRTC、IPv6、时区与浏览器指纹都需纳入考量,建议定期用在线检测工具自查。

    理解底层原理能帮助你在封锁升级时快速自救:代理本质是建立一条加密隧道,把请求从本地转发到远程服务器再出口;审查方主要通过特征识别与主动探测来阻断,因此协议的伪装性(如 Trojan/Reality 仿 HTTPS)至关重要。

    隐私保护链路中任一环泄漏都会暴露真实身份:DNS、WebRTC、IPv6、时区与浏览器指纹都需纳入考量,建议定期用在线检测工具自查。

  • WireGuard协议详解:新一代VPN协议的优势

    本文面向 各类平台 用户,系统讲解《WireGuard协议详解:新一代VPN协议的优势》。无论你是刚接触代理工具的新手,还是希望优化现有方案的老用户,都可以按下面的步骤操作。WireGuard 是现代化 VPN 协议,代码精简、握手极快、性能高,常被集成进机场的 IPLC 专线方案。……

    💡 提示:阅读前确认:你已准备好可用的订阅链接或节点信息;本文以 主流平台 为例,其他平台思路一致。

    1. WireGuard工作原理

    WireGuard工作原理是本文的重点环节。WireGuard 是现代化 VPN 协议,代码精简、握手极快、性能高,常被集成进机场的 IPLC 专线方案。横向对比应聚焦协议支持、平台覆盖、规则能力、性能开销与社区活跃度五个维度。没有绝对最优,只有最契合自己设备与网络环境的组合。

    2. 加密机制

    加密机制是本文的重点环节。理解底层原理能帮助你在封锁升级时快速自救:代理本质是建立一条加密隧道,把请求从本地转发到远程服务器再出口;审查方主要通过特征识别与主动探测来阻断,因此协议的伪装性(如 Trojan/Reality 仿 HTTPS)至关重要。

    3. 与传统VPN协议对比

    与传统VPN协议对比是本文的重点环节。横向对比应聚焦协议支持、平台覆盖、规则能力、性能开销与社区活跃度五个维度。没有绝对最优,只有最契合自己设备与网络环境的组合。

    核心维度对比

    对比维度 方案 A 方案 B 结论
    协议支持 主流协议全覆盖 偏重新协议(Reality/TUIC) 按需选择
    平台覆盖 桌面+移动齐全 以移动端为主 多设备选前者
    性能开销 中等 较低 弱机选后者
    上手难度 图形化友好 需一定配置 新手选图形端
    社区活跃度 高 中 前者资料更多

    上表为通用维度的定性对比。实际体验受节点质量、本地网络与封锁强度影响很大,建议先用低价订阅实测再决定长期方案。

    ⚠️ 注意:合规与安全提醒:请仅在所在地区法律允许的范围内使用相关工具;优先选择支持远程 DNS 解析与防 WebRTC 泄漏的客户端,定期更换节点与订阅,降低被识别风险。

    相关阅读

    常见问题 FAQ

    Q1:导入订阅后没有节点怎么办?

    先确认订阅链接未过期、未被转义(含特殊字符需完整复制);在客户端「更新订阅」并查看日志,若提示 403/404 说明链接失效,需重新向服务商获取。

    Q2:速度慢如何优化?

    优先切换延迟更低或支持 Hysteria2/TUIC 等加速协议的节点;开启 TUN 模式避免分流失效;检查是否触发 DNS 泄漏导致部分请求直连;必要时更换更近的入口地区。

    Q3:手机和电脑配置能通用吗?

    Clash 系客户端的订阅链接通常跨平台通用,导入即可;但 V2Ray/Xray 的某些高级字段在不同客户端支持度不一,遇到异常可改用通用订阅格式。

    总结:《WireGuard协议详解:新一代VPN协议的优势》的关键在于选对工具、规范导入订阅并善用规则模式。按本文步骤操作,绝大多数场景都能稳定运行。更多 技巧欢迎继续浏览本站教程。

    WireGuard 是现代化 VPN 协议,代码精简、握手极快、性能高,常被集成进机场的 IPLC 专线方案。 横向对比应聚焦协议支持、平台覆盖、规则能力、性能开销与社区活跃度五个维度。没有绝对最优,只有最契合自己设备与网络环境的组合。

    WireGuard 是现代化 VPN 协议,代码精简、握手极快、性能高,常被集成进机场的 IPLC 专线方案。 理解底层原理能帮助你在封锁升级时快速自救:代理本质是建立一条加密隧道,把请求从本地转发到远程服务器再出口;审查方主要通过特征识别与主动探测来阻断,因此协议的伪装性(如 Trojan/Reality 仿 HTTPS)至关重要。

  • 2026-极速Cloud机场测评

    随着跨境电商、TikTok 运营、AI 工具的爆发式增长,机场 VPN 早已不再是「小众玩具」,而是生产力工具。但市场上机场鱼龙混杂——晚高峰卡顿、流媒体不解锁、节点虚标、IP 不干净……踩坑成本越来越高。

    本次测评的极速Cloud是一家主打顶级三网精品优化线路的中高端机场。官方承诺「24 小时流畅体验,无视晚高峰」,并针对 TikTok 运营、AI 平台解锁上线了专门的原生节点。话不多说,先上实测数据。

    一、品牌速览

    • 名称:极速Cloud
    • 定位:中高端,跨境刚需向
    • 核心卖点:顶级三网精品优化线路、24 小时无视晚高峰、原生 IP 节点
    • 客户端兼容:一键导入,完美兼容 Clash、Shadowrocket、Stash、sing-box、Surfboard 等主流客户端
    • 专属客服:7×24 小时在线

    二、线路架构:CN2 GIA / AS9929 / CMIN2 三网顶配

    机场速度的根基是入口线路。极速Cloud 每个主流地区都接入了对应方向的最优骨干网:

    地区入口线路亮点
    🇭🇰 香港Gomami 三网精品线路三网直连、低延迟王者
    🇸🇬 新加坡Gomami 三网精品线路东南亚枢纽、海缆优选
    🇺🇸 美国DMIT 三网精品线路CN2 GIA 出口、TikTok 原生
    🇹🇼 台湾NEBURST 三网精品线路中华电信优化、跨境电商首选
    🇯🇵 日本NEBURST 三网精品线路IIJ / SoftBank 直连
    🇪🇺 欧洲德国 9929 精品线路联通 AS9929 出口、欧盟覆盖

    三网出口方案:

    • 🟥 电信:CN2 GIA(59.43 高质量骨干网)
    • 🟩 联通:AS9929 / AS10099(联通 A 网精品)
    • 🟦 移动:CMIN2(移动国际精品)

    从节点拓扑分析看,入口 IP 段分布在 Neburst、GoMami、DMIT、xTom 等多家头部机房,配合 Akari、Hytron、HKT、Skyquantum、Misaka、Turk Telekom、Eons Data 等多家国际出口,可有效规避单一运营商故障——这也是极速Cloud 敢于承诺「无视晚高峰」的底气。

    三、节点分布:28+ 地区,原生节点是杀手锏

    极速Cloud 目前已开通 28 个地区节点,且仍在持续增加中:

    • 亚洲:香港、日本、新加坡、台湾、澳门、韩国、泰国、越南、马来西亚、印度尼西亚、印度、菲律宾、迪拜
    • 欧洲:法国、英国、德国、西班牙、荷兰、意大利、俄罗斯、乌克兰、葡萄牙、土耳其
    • 美洲:美国、加拿大
    • 大洋洲 & 非洲:澳大利亚、南非

    特别值得强调的是,极速Cloud 专门上线了一批「原生节点」,定位是「高强度 AI 稳定解锁」。这一类节点的最大价值是:

    • ✅ TikTok 美区 / 日区 / 台区直播和运营
    • ✅ OpenAI / Anthropic / Google AI / Cursor / Perplexity 等海外 AI 平台稳定使用
    • ✅ 跨境电商多账号防关联(亚马逊、TikTok Shop、Shopee、eBay 等)
    • ✅ Facebook / Instagram / X / Threads / Google Voice 等平台养号

    对于做跨境业务或 AI 重度用户来说,原生 IP 是刚需——普通机房 IP 已被这些平台大量风控,原生住宅 IP 才能稳定出图、出视频、过风控。

    四、实测数据:三网三时段全部拉满

    测速环境
    – 测速工具:Impart v2.0.2-dev(8 线程,单次 ping 10 次)
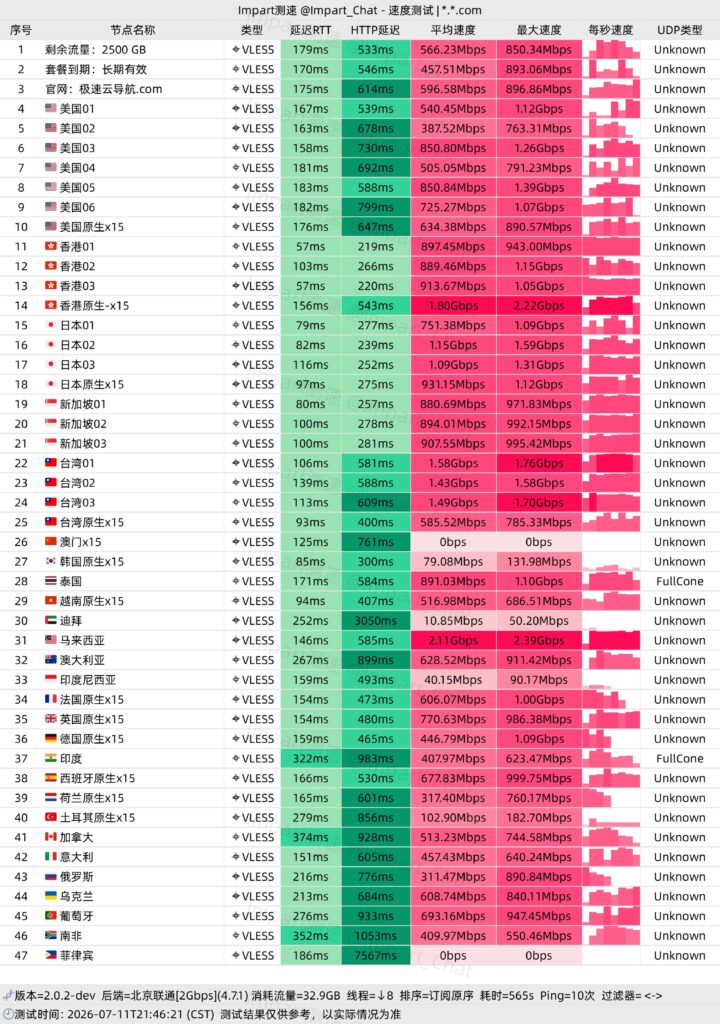
    – 本次共消耗流量约 100GB,涵盖联通、移动、电信三网
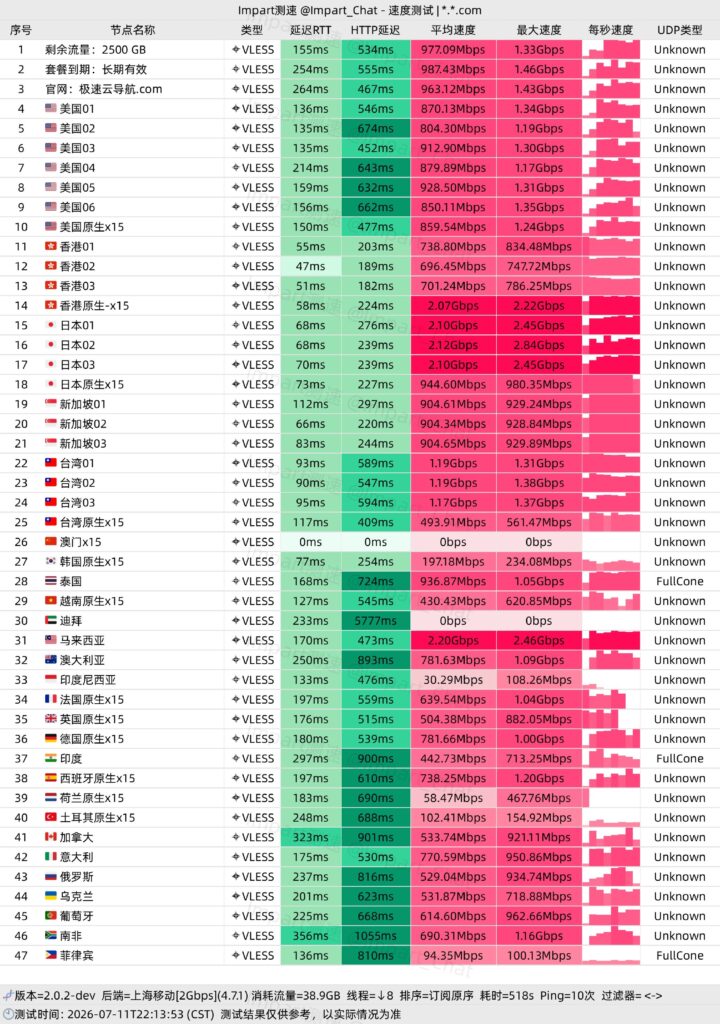
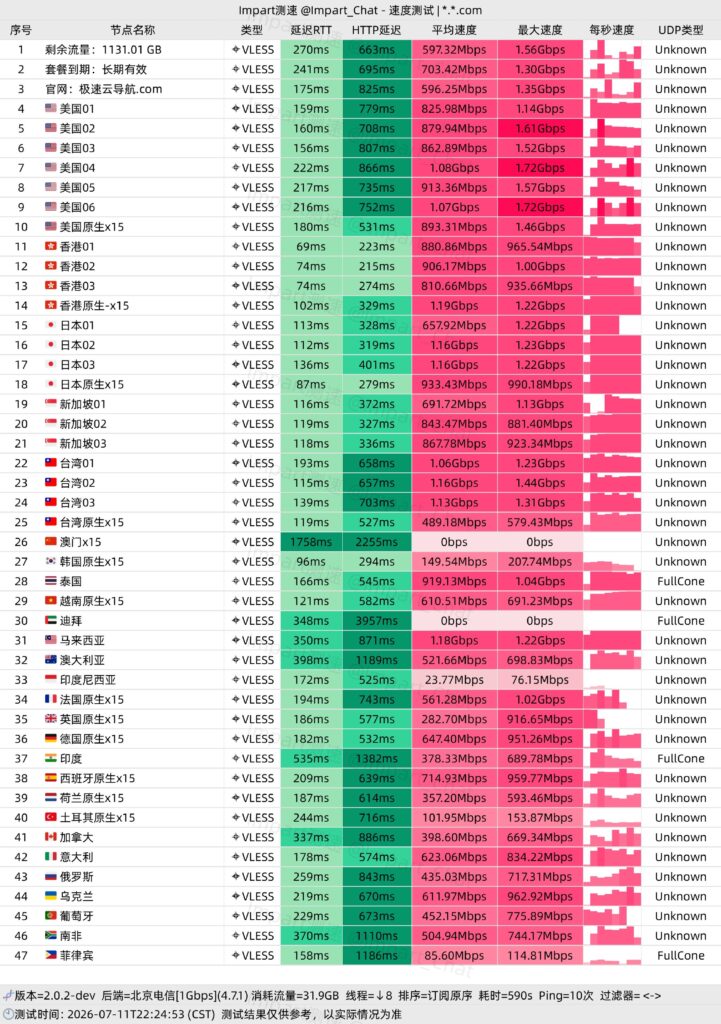
    – 测试时间:晚高峰时段(21:18 / 22:13 / 22:24)
    – 测速结果仅供参考,以实际情况为准

    4.1 北京联通(2Gbps 后端 · 晚高峰 21:18)

    联通出口 AS9929/10099,连接香港、日本、新加坡、马来西亚、台湾等亚洲节点全部跑满带宽瓶颈:

    • 🇭🇰 香港原生 x15:平均 1.80Gbps,峰值 2.22Gbps
    • 🇲🇾 马来西亚:平均 2.11Gbps,峰值 2.39Gbps
    • 🇯🇵 日本 02:平均 1.15Gbps,峰值 1.59Gbps
    • 🇹🇼 台湾 01:平均 1.58Gbps,峰值 1.76Gbps
    • 🇸🇬 新加坡 01:平均 880Mbps
    • 🇺🇸 美国 03:平均 850Mbps,峰值 1.26Gbps

    晚高峰 21:18 测出 2.11Gbps 这样的成绩,几乎是物理极限。

    4.2 上海移动(2Gbps 后端 · 晚高峰 22:13)

    移动 CMIN2 出口表现同样惊艳,日本 01/02/03 三个普通节点全部跑到 2.10~2.12Gbps:

    • 🇯🇵 日本 02:平均 2.12Gbps,峰值 2.84Gbps(全场冠军)
    • 🇲🇾 马来西亚:平均 2.20Gbps,峰值 2.46Gbps
    • 🇭🇰 香港原生 x15:平均 2.07Gbps,峰值 2.22Gbps
    • 🇹🇼 台湾 01:平均 1.19Gbps
    • 🇸🇬 新加坡 02:平均 904Mbps
    • 🇺🇸 美国 05:平均 928Mbps

    即使在晚高峰 22:13,速度也完全无视拥塞。

    4.3 北京电信(1Gbps 后端 · 晚高峰 22:24)

    电信 CN2 GIA 出口,因后端只有 1Gbps 物理带宽,节点速度被限制在 1Gbps 上下——这反而是 CN2 GIA 真实品质的体现:

    • 🇯🇵 日本 02:平均 1.16Gbps,峰值 1.23Gbps
    • 🇲🇾 马来西亚:平均 1.18Gbps
    • 🇭🇰 香港 02:平均 906Mbps
    • 🇺🇸 美国 05:平均 913Mbps
    • 🇸🇬 新加坡 03:平均 867Mbps
    • 🇰🇷 韩国原生:平均 149Mbps(电信到韩国物理距离较远,属正常)

    小结:三个运营商、三个晚高峰时段,最高接近 3Gbps 的实测速度,证明极速Cloud 官方「无视晚高峰」并非空话。对于稳定连接刚需的用户来说,这是最有力的说服力。

    五、流媒体 & AI 平台解锁

    • 🎬 常规流媒体:Netflix、Disney+、YouTube、Spotify、HBO Max、Prime Video 等全部解锁
    • 🤖 AI 平台:ChatGPT、Claude、Gemini、Cursor、Perplexity、Midjourney 等 AP 类平台全部可用
    • 📱 原生节点专属:TikTok 美 / 日 / 台 / 东南亚地区定向解锁 + 直播 + 运营

    六、套餐与体验

    • 注册即享专属客服 7×24 小时在线
    • 一键导入主流客户端,配置简单,新手友好
    • 官网:极速云导航.com

    七、总结与推荐

    综合来看,极速Cloud 在 2026 年的中高端机场里属于非常能打的选手:

    维度评价
    线路质量⭐⭐⭐⭐⭐ 顶级三网精品
    节点覆盖⭐⭐⭐⭐⭐ 28+ 地区持续增加
    晚高峰稳定性⭐⭐⭐⭐⭐ 实测无视拥塞
    流媒体解锁⭐⭐⭐⭐⭐ 全解锁
    AI 平台兼容⭐⭐⭐⭐⭐ 原生 IP 稳定
    跨境业务友好度⭐⭐⭐⭐⭐ 原生节点 + 多地区

    如果你是以下人群,强烈建议尝试:

    • 🛒 跨境电商运营(亚马逊、TikTok Shop、Shopee、eBay)
    • 🎬 TikTok 直播 / 短视频运营
    • 🤖 AI 重度用户(ChatGPT、Claude、Cursor、Midjourney)
    • 📺 海外流媒体 4K 观影用户
    • 💻 程序员 / 留学生 / 外贸人

    👉 注册链接(含专属优惠):立即注册

    立即体验极速畅连,开启你的全球网络自由。

  • 什么是ShadowsocksR(SSR)?与原版有何区别

    本文面向 各类平台 用户,系统讲解《什么是ShadowsocksR(SSR)?与原版有何区别》。无论你是刚接触代理工具的新手,还是希望优化现有方案的老用户,都可以按下面的步骤操作。Shadowsocks(SS)是经典轻量代理协议,部署简单、延迟低,但主动探测抵抗能力较弱。……

    💡 提示:阅读前确认:你已准备好可用的订阅链接或节点信息;本文以 主流平台 为例,其他平台思路一致。

    1. SSR改进点

    SSR改进点是本文的重点环节。理解底层原理能帮助你在封锁升级时快速自救:代理本质是建立一条加密隧道,把请求从本地转发到远程服务器再出口;审查方主要通过特征识别与主动探测来阻断,因此协议的伪装性(如 Trojan/Reality 仿 HTTPS)至关重要。

    2. 混淆插件

    混淆插件是本文的重点环节。隐私保护链路中任一环泄漏都会暴露真实身份:DNS、WebRTC、IPv6、时区与浏览器指纹都需纳入考量,建议定期用在线检测工具自查。

    3. Telegram专用线路

    Telegram专用线路是本文的重点环节。理解底层原理能帮助你在封锁升级时快速自救:代理本质是建立一条加密隧道,把请求从本地转发到远程服务器再出口;审查方主要通过特征识别与主动探测来阻断,因此协议的伪装性(如 Trojan/Reality 仿 HTTPS)至关重要。

    4. 与SS区别

    与SS区别是本文的重点环节。隐私保护链路中任一环泄漏都会暴露真实身份:DNS、WebRTC、IPv6、时区与浏览器指纹都需纳入考量,建议定期用在线检测工具自查。

    ⚠️ 注意:合规与安全提醒:请仅在所在地区法律允许的范围内使用相关工具;优先选择支持远程 DNS 解析与防 WebRTC 泄漏的客户端,定期更换节点与订阅,降低被识别风险。

    相关阅读

    常见问题 FAQ

    Q1:导入订阅后没有节点怎么办?

    先确认订阅链接未过期、未被转义(含特殊字符需完整复制);在客户端「更新订阅」并查看日志,若提示 403/404 说明链接失效,需重新向服务商获取。

    Q2:速度慢如何优化?

    优先切换延迟更低或支持 Hysteria2/TUIC 等加速协议的节点;开启 TUN 模式避免分流失效;检查是否触发 DNS 泄漏导致部分请求直连;必要时更换更近的入口地区。

    Q3:手机和电脑配置能通用吗?

    Clash 系客户端的订阅链接通常跨平台通用,导入即可;但 V2Ray/Xray 的某些高级字段在不同客户端支持度不一,遇到异常可改用通用订阅格式。

    总结:《什么是ShadowsocksR(SSR)?与原版有何区别》的关键在于选对工具、规范导入订阅并善用规则模式。按本文步骤操作,绝大多数场景都能稳定运行。更多 技巧欢迎继续浏览本站教程。

    Shadowsocks(SS)是经典轻量代理协议,部署简单、延迟低,但主动探测抵抗能力较弱。 理解底层原理能帮助你在封锁升级时快速自救:代理本质是建立一条加密隧道,把请求从本地转发到远程服务器再出口;审查方主要通过特征识别与主动探测来阻断,因此协议的伪装性(如 Trojan/Reality 仿 HTTPS)至关重要。

    Shadowsocks(SS)是经典轻量代理协议,部署简单、延迟低,但主动探测抵抗能力较弱。 隐私保护链路中任一环泄漏都会暴露真实身份:DNS、WebRTC、IPv6、时区与浏览器指纹都需纳入考量,建议定期用在线检测工具自查。

    Shadowsocks(SS)是经典轻量代理协议,部署简单、延迟低,但主动探测抵抗能力较弱。 理解底层原理能帮助你在封锁升级时快速自救:代理本质是建立一条加密隧道,把请求从本地转发到远程服务器再出口;审查方主要通过特征识别与主动探测来阻断,因此协议的伪装性(如 Trojan/Reality 仿 HTTPS)至关重要。

  • 什么是UDP封锁?UDP代理的替代方案

    本文面向 各类平台 用户,系统讲解《什么是UDP封锁?UDP代理的替代方案》。无论你是刚接触代理工具的新手,还是希望优化现有方案的老用户,都可以按下面的步骤操作。V2Ray 是新一代代理平台核心,提出 VMess 协议,后由 Xray 分支继承并加入 VLESS / XTLS 等增……

    💡 提示:阅读前确认:你已准备好可用的订阅链接或节点信息;本文以 主流平台 为例,其他平台思路一致。

    1. UDP封锁原因

    UDP封锁原因是本文的重点环节。理解底层原理能帮助你在封锁升级时快速自救:代理本质是建立一条加密隧道,把请求从本地转发到远程服务器再出口;审查方主要通过特征识别与主动探测来阻断,因此协议的伪装性(如 Trojan/Reality 仿 HTTPS)至关重要。

    V2Ray 是新一代代理平台核心,提出 VMess 协议,后由 Xray 分支继承并加入 VLESS / XTLS 等增强。

    2. Trojan-Go WebSocket方案

    Trojan-Go WebSocket方案是本文的重点环节。Trojan 协议将流量伪装成普通 HTTPS,借合法证书穿透审查,难以被主动识别,是目前稳定性较好的选择。隐私保护链路中任一环泄漏都会暴露真实身份:DNS、WebRTC、IPv6、时区与浏览器指纹都需纳入考量,建议定期用在线检测工具自查。

    Trojan 协议将流量伪装成普通 HTTPS,借合法证书穿透审查,难以被主动识别,是目前稳定性较好的选择。

    3. 端口选择建议

    端口选择建议是本文的重点环节。理解底层原理能帮助你在封锁升级时快速自救:代理本质是建立一条加密隧道,把请求从本地转发到远程服务器再出口;审查方主要通过特征识别与主动探测来阻断,因此协议的伪装性(如 Trojan/Reality 仿 HTTPS)至关重要。

    ⚠️ 注意:合规与安全提醒:请仅在所在地区法律允许的范围内使用相关工具;优先选择支持远程 DNS 解析与防 WebRTC 泄漏的客户端,定期更换节点与订阅,降低被识别风险。

    相关阅读

    常见问题 FAQ

    Q1:导入订阅后没有节点怎么办?

    先确认订阅链接未过期、未被转义(含特殊字符需完整复制);在客户端「更新订阅」并查看日志,若提示 403/404 说明链接失效,需重新向服务商获取。

    Q2:速度慢如何优化?

    优先切换延迟更低或支持 Hysteria2/TUIC 等加速协议的节点;开启 TUN 模式避免分流失效;检查是否触发 DNS 泄漏导致部分请求直连;必要时更换更近的入口地区。

    Q3:手机和电脑配置能通用吗?

    Clash 系客户端的订阅链接通常跨平台通用,导入即可;但 V2Ray/Xray 的某些高级字段在不同客户端支持度不一,遇到异常可改用通用订阅格式。

    总结:《什么是UDP封锁?UDP代理的替代方案》的关键在于选对工具、规范导入订阅并善用规则模式。按本文步骤操作,绝大多数场景都能稳定运行。更多 技巧欢迎继续浏览本站教程。

    V2Ray 是新一代代理平台核心,提出 VMess 协议,后由 Xray 分支继承并加入 VLESS / XTLS 等增强。 理解底层原理能帮助你在封锁升级时快速自救:代理本质是建立一条加密隧道,把请求从本地转发到远程服务器再出口;审查方主要通过特征识别与主动探测来阻断,因此协议的伪装性(如 Trojan/Reality 仿 HTTPS)至关重要。

    Trojan 协议将流量伪装成普通 HTTPS,借合法证书穿透审查,难以被主动识别,是目前稳定性较好的选择。 隐私保护链路中任一环泄漏都会暴露真实身份:DNS、WebRTC、IPv6、时区与浏览器指纹都需纳入考量,建议定期用在线检测工具自查。

  • 什么是流量分流失衡?负载均衡原理详解

    本文面向 各类平台 用户,系统讲解《什么是流量分流失衡?负载均衡原理详解》。无论你是刚接触代理工具的新手,还是希望优化现有方案的老用户,都可以按下面的步骤操作。

    💡 提示:阅读前确认:你已准备好可用的订阅链接或节点信息;本文以 主流平台 为例,其他平台思路一致。

    1. 负载均衡原理

    负载均衡原理是本文的重点环节。理解底层原理能帮助你在封锁升级时快速自救:代理本质是建立一条加密隧道,把请求从本地转发到远程服务器再出口;审查方主要通过特征识别与主动探测来阻断,因此协议的伪装性(如 Trojan/Reality 仿 HTTPS)至关重要。

    2. 多节点策略

    多节点策略是本文的重点环节。隐私保护链路中任一环泄漏都会暴露真实身份:DNS、WebRTC、IPv6、时区与浏览器指纹都需纳入考量,建议定期用在线检测工具自查。

    3. 可用性测试

    可用性测试是本文的重点环节。理解底层原理能帮助你在封锁升级时快速自救:代理本质是建立一条加密隧道,把请求从本地转发到远程服务器再出口;审查方主要通过特征识别与主动探测来阻断,因此协议的伪装性(如 Trojan/Reality 仿 HTTPS)至关重要。

    4. 延迟加权算法

    延迟加权算法是本文的重点环节。隐私保护链路中任一环泄漏都会暴露真实身份:DNS、WebRTC、IPv6、时区与浏览器指纹都需纳入考量,建议定期用在线检测工具自查。

    5. 配置实例

    配置实例是本文的重点环节。理解底层原理能帮助你在封锁升级时快速自救:代理本质是建立一条加密隧道,把请求从本地转发到远程服务器再出口;审查方主要通过特征识别与主动探测来阻断,因此协议的伪装性(如 Trojan/Reality 仿 HTTPS)至关重要。

    ⚠️ 注意:合规与安全提醒:请仅在所在地区法律允许的范围内使用相关工具;优先选择支持远程 DNS 解析与防 WebRTC 泄漏的客户端,定期更换节点与订阅,降低被识别风险。

    相关阅读

    常见问题 FAQ

    Q1:导入订阅后没有节点怎么办?

    先确认订阅链接未过期、未被转义(含特殊字符需完整复制);在客户端「更新订阅」并查看日志,若提示 403/404 说明链接失效,需重新向服务商获取。

    Q2:速度慢如何优化?

    优先切换延迟更低或支持 Hysteria2/TUIC 等加速协议的节点;开启 TUN 模式避免分流失效;检查是否触发 DNS 泄漏导致部分请求直连;必要时更换更近的入口地区。

    Q3:手机和电脑配置能通用吗?

    Clash 系客户端的订阅链接通常跨平台通用,导入即可;但 V2Ray/Xray 的某些高级字段在不同客户端支持度不一,遇到异常可改用通用订阅格式。

    总结:《什么是流量分流失衡?负载均衡原理详解》的关键在于选对工具、规范导入订阅并善用规则模式。按本文步骤操作,绝大多数场景都能稳定运行。更多 技巧欢迎继续浏览本站教程。

    理解底层原理能帮助你在封锁升级时快速自救:代理本质是建立一条加密隧道,把请求从本地转发到远程服务器再出口;审查方主要通过特征识别与主动探测来阻断,因此协议的伪装性(如 Trojan/Reality 仿 HTTPS)至关重要。

    隐私保护链路中任一环泄漏都会暴露真实身份:DNS、WebRTC、IPv6、时区与浏览器指纹都需纳入考量,建议定期用在线检测工具自查。

    理解底层原理能帮助你在封锁升级时快速自救:代理本质是建立一条加密隧道,把请求从本地转发到远程服务器再出口;审查方主要通过特征识别与主动探测来阻断,因此协议的伪装性(如 Trojan/Reality 仿 HTTPS)至关重要。

  • VPN与代理的区别是什么?一文读懂核心原理

    本文面向 各类平台 用户,系统讲解《VPN与代理的区别是什么?一文读懂核心原理》。无论你是刚接触代理工具的新手,还是希望优化现有方案的老用户,都可以按下面的步骤操作。

    💡 提示:阅读前确认:你已准备好可用的订阅链接或节点信息;本文以 主流平台 为例,其他平台思路一致。

    1. VPN与HTTP/SOCKS代理原理对比

    VPN与HTTP/SOCKS代理原理对比是本文的重点环节。横向对比应聚焦协议支持、平台覆盖、规则能力、性能开销与社区活跃度五个维度。没有绝对最优,只有最契合自己设备与网络环境的组合。

    2. 隧道机制

    隧道机制是本文的重点环节。理解底层原理能帮助你在封锁升级时快速自救:代理本质是建立一条加密隧道,把请求从本地转发到远程服务器再出口;审查方主要通过特征识别与主动探测来阻断,因此协议的伪装性(如 Trojan/Reality 仿 HTTPS)至关重要。

    3. 加密方式

    加密方式是本文的重点环节。横向对比应聚焦协议支持、平台覆盖、规则能力、性能开销与社区活跃度五个维度。没有绝对最优,只有最契合自己设备与网络环境的组合。

    4. 适用场景差异

    适用场景差异是本文的重点环节。理解底层原理能帮助你在封锁升级时快速自救:代理本质是建立一条加密隧道,把请求从本地转发到远程服务器再出口;审查方主要通过特征识别与主动探测来阻断,因此协议的伪装性(如 Trojan/Reality 仿 HTTPS)至关重要。

    核心维度对比

    对比维度 方案 A 方案 B 结论
    协议支持 主流协议全覆盖 偏重新协议(Reality/TUIC) 按需选择
    平台覆盖 桌面+移动齐全 以移动端为主 多设备选前者
    性能开销 中等 较低 弱机选后者
    上手难度 图形化友好 需一定配置 新手选图形端
    社区活跃度 高 中 前者资料更多

    上表为通用维度的定性对比。实际体验受节点质量、本地网络与封锁强度影响很大,建议先用低价订阅实测再决定长期方案。

    ⚠️ 注意:合规与安全提醒:请仅在所在地区法律允许的范围内使用相关工具;优先选择支持远程 DNS 解析与防 WebRTC 泄漏的客户端,定期更换节点与订阅,降低被识别风险。

    相关阅读

    常见问题 FAQ

    Q1:导入订阅后没有节点怎么办?

    先确认订阅链接未过期、未被转义(含特殊字符需完整复制);在客户端「更新订阅」并查看日志,若提示 403/404 说明链接失效,需重新向服务商获取。

    Q2:速度慢如何优化?

    优先切换延迟更低或支持 Hysteria2/TUIC 等加速协议的节点;开启 TUN 模式避免分流失效;检查是否触发 DNS 泄漏导致部分请求直连;必要时更换更近的入口地区。

    Q3:手机和电脑配置能通用吗?

    Clash 系客户端的订阅链接通常跨平台通用,导入即可;但 V2Ray/Xray 的某些高级字段在不同客户端支持度不一,遇到异常可改用通用订阅格式。

    总结:《VPN与代理的区别是什么?一文读懂核心原理》的关键在于选对工具、规范导入订阅并善用规则模式。按本文步骤操作,绝大多数场景都能稳定运行。更多 技巧欢迎继续浏览本站教程。

    横向对比应聚焦协议支持、平台覆盖、规则能力、性能开销与社区活跃度五个维度。没有绝对最优,只有最契合自己设备与网络环境的组合。

    理解底层原理能帮助你在封锁升级时快速自救:代理本质是建立一条加密隧道,把请求从本地转发到远程服务器再出口;审查方主要通过特征识别与主动探测来阻断,因此协议的伪装性(如 Trojan/Reality 仿 HTTPS)至关重要。

    横向对比应聚焦协议支持、平台覆盖、规则能力、性能开销与社区活跃度五个维度。没有绝对最优,只有最契合自己设备与网络环境的组合。